1. Подготовка стенда Python
Генерация приманки и опросника
Создана тестовая страница с нейтральным опросом и сгенерирован кастомный QR-код на Python с высоким уровнем коррекции ошибок (Level H, 30%), ведущий на демонстрационную страницу-ловушку.
Визуально человек не способен определить, куда ведёт матричный QR-код, а спам-фильтры не видят вредоносную ссылку внутри графического изображения. Мы смоделировали полный цикл атаки Red Team в городской и школьной среде, разработали собственный Python-генератор кодов и создали интерактивный инструментарий аудита цифровой гигиены.
qrlab.ksensors.com/poll из полевого эксперимента В отличие от классического фишинга, где внимательный пользователь может заметить подозрительный домен до клика, в Quishing-атаке вредоносный URL закодирован в двумерной матрице. Мобильные камеры открывают ссылку в доли секунды, а антиспам-системы почтовых сервисов пропускают картинки с кодами без проверки.
Атака на механизм входа по QR-коду в мессенджерах и госсервисах: жертва сканирует подменённый код злоумышленника и сама передаёт ему активный токен своего аккаунта.
Маскировка ссылок на поддельные формы оплаты парковок, проката самокатов, банковских переводов или школьных порталов для кражи учётных данных и реквизитов карт.
Прямая ссылка в QR-коде инициирует автоматическое скачивание установочного пакета .apk (Android) или .exe (Windows) с трояном удалённого доступа.
Успех Quishing-атак строится не на программном взломе, а на эксплуатации трёх базовых когнитивных искажений человека:
Формулировки «Акция действует 5 минут» или «Срочно подтвердите аккаунт» вызывают стресс и отключают аналитическую проверку URL-адреса.
Призывы «Отсканируй и получи приз / бонус / быстрый заработок». В нашем исследовании на этот триггер согласились 80% опрошенных семиклассников.
Размещение интригующих кодов или «городских опросов» в общественных местах (остановки транспорта). Именно этот вектор принёс 43 реальных перехода в полевом эксперименте.
Публичные онлайн-сервисы генерации QR-кодов накладывают рекламные баннеры, ограничивают срок жизни ссылки и редко позволяют тонко управлять избыточностью матрицы Рида — Соломона. Для чистоты полевого эксперимента Валерия разработала собственный скрипт на языке Python с использованием библиотек qrcode и Pillow (PIL).
import qrcode
from PIL import Image

def generate_malicious_qr(target_url, filename="trap_qr.png"):
    """
    Функция для генерации QR-кода, имитирующего безопасную ссылку.
    Эмулирует инструмент создания фишинговых ловушек (Red Team).
    """
    # Настройка параметров QR-кода (Высокая избыточность 30%)
    qr = qrcode.QRCode(
        version=1,
        error_correction=qrcode.constants.ERROR_CORRECT_H,
        box_size=10,
        border=4,
    )

    qr.add_data(target_url)
    qr.make(fit=True)

    # Создание изображения матрицы
    img = qr.make_image(fill_color="black", back_color="white").convert('RGB')

    # Добавление логотипа в центр (симуляция брендирования)
    # logo = Image.open('bank_logo.png')
    # pos = ((img.size[0] - logo.size[0]) // 2, (img.size[1] - logo.size[1]) // 2)
    # img.paste(logo, pos)

    img.save(filename)
    print(f"[+] QR-код сгенерирован и сохранен как {filename}")
    print(f"[+] Целевая ссылка (Payload): {target_url}")

# Пример запуска (ссылка на экспериментальную ловушку):
target = "https://qrlab.ksensors.com/poll"
generate_malicious_qr(target)Выберите сценарий полезной нагрузки (Payload), уровень коррекции ошибок и брендирование центрального модуля:
https://qrlab.ksensors.com/poll Чтобы проверить гипотезу о том, насколько легко люди сканируют непроверенные QR-коды в повседневной жизни, был проведён двухэтапный эксперимент по методологии этичного взлома (Red Teaming) без сбора персональных данных и паролей.
Создана тестовая страница с нейтральным опросом и сгенерирован кастомный QR-код на Python с высоким уровнем коррекции ошибок (Level H, 30%), ведущий на демонстрационную страницу-ловушку.
Листовка с призывом «Пройдите наш опрос, нам важно ваше мнение!» была размещена на обычной автобусной остановке. За 3 месяца зафиксировано 43 реальных перехода случайных прохожих.
Проведено анкетирование среди учащихся 7-го класса ГБОУ СОШ «ОЦ «Южный город». Около 80% опрошенных показали результат 30% и ниже — они не знают о рисках Quishing-атак.
Отсканируйте QR-код камерой смартфона или нажмите кнопку ниже, чтобы увидеть страницу «Городского экспресс-опроса» глазами тех самых 43 прохожих.
Открыть страницу /poll → /poll · Level H Демонстрация корпоративной и школьной атаки через электронную почту: QR-код внутри письма обходит спам-фильтры и ведёт на страницу приза с таймером.
Открыть страницу /bonus → /bonus · Level H
Результаты первичного компьютерного тестирования учащихся 7 класса до проведения разъяснительной лекции
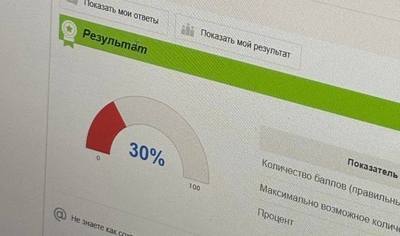
Большинство семиклассников доверяют визуальному оформлению плаката и не проверяют доменное имя перед переходом по QR-ссылке.
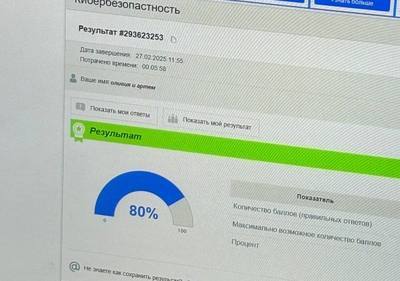
Лишь каждый пятый ученик обращает внимание на наклеенные поверх стендов стикеры и отказывается вводить учётные данные после сканирования.
Пройдите обновлённую версию авторского теста Валерии Дюдяевой без сторонней рекламы и сравните свой результат с показателями школьного эксперимента.
Как этичные исследователи и «белые хакеры» проверяют защищённость пользователей с помощью почтовых рассылок, обходящих спам-фильтры через QR-код, и какие правила цифровой гигиены сохранят ваши данные.
Выберите сценарий, укажите свой email и отправьте себе реальное тестовое письмо для проверки
Приглашаю вас познакомиться с результатами моего исследовательского проекта по информатике «Исследование уязвимостей в безопасности и разработка эксплойта с помощью QR-кода» (ГБОУ СОШ «ОЦ «Южный город»).
На сайте вы сможете протестировать интерактивный генератор QR-кодов с коррекцией ошибок Рида-Соломона, увидеть статистику нашего 3-месячного полевого эксперимента и пройти экспресс-тест на кибергигиену.
Перейдите по ссылке: https://qrlab.ksensors.com или наведите камеру на QR-код справа.
QR -> /poll В 2013 году хакеры использовали социальную инженерию и компрометацию учётных записей электронной почты для обхода двухфакторной аутентификации, похитив 4 100 биткойнов (около 1,3 млн долларов на момент атаки).
Использование скрытых эксплойтов и автоматизированных скриптов позволило злоумышленнику незаметно выводить до $17 000 ежедневно со счетов американского банка, пока сумма ущерба не превысила 3,2 млн долларов.
Человеческий фактор остаётся главной мишенью кибератак
Проверяйте табличку на физическую подмену Убедитесь, что поверх оригинального QR-кода в кафе, паркомате или на остановке не наклеен сторонний стикер.
Читайте URL до подтверждения перехода Используйте стандартную камеру смартфона, которая показывает предпросмотр доменного имени перед открытием браузера.
Никаких паролей и СМС-кодов по QR Официальные городские опросы, меню ресторанов и бонусные программы никогда не требуют ввода пароля от банка или Госуслуг.
Осторожно с QR-кодами в электронных письмах Если письмо требует срочно отсканировать код с экрана компьютера телефоном — проверьте отправителя и позвоните в организацию.
Не верьте обещаниям лёгкой выгоды и «бонусов» Обещания мгновенных грантов, выигрышей и скидок в 90% по QR-коду — главный инструмент социальной инженерии мошенников.
Проверяйте сомнения через официальную поддержку Если вас торопят таймером или просят подтвердить операцию, не переходите по коду, а позвоните на горячую линию банка самостоятельно.
1. Немедленно заблокируйте банковскую карту в мобильном приложении и позвоните на горячую линию вашего банка.
2. Смените пароли и завершите активные сессии в настройках безопасности аккаунта.
3. Обратитесь в полицию по единому номеру 102 (или 112 с мобильного телефона).
